A CISA acrescentou em 30 de outubro duas falhas do Ivanti Connect Secure ao catálogo de vulnerabilidades com exploração conhecida, o KEV. A fabricante atualizou seu aviso em 29 de outubro e confirmou correções para uma cadeia de três vulnerabilidades usada contra um número limitado de clientes.
Para o provedor brasileiro que utiliza essa VPN no acesso administrativo ou presta suporte a clientes que a utilizam, a pergunta é objetiva: qual versão está instalada, em qual equipamento, e ela contempla todas as correções? Ter aplicado uma atualização anterior não responde sozinho a essa pergunta.
O que mudou
A inclusão de 30 de outubro abrange CVE-2026-111357 e CVE-2026-118527. Elas podem ser combinadas com CVE-2026-104935, já identificada anteriormente. Segundo os avisos, a cadeia pode permitir execução remota de código sem autenticação.
Isso não significa que cada uma das três falhas, isoladamente, tenha esse alcance. Há problemas com requisitos diferentes, incluindo autenticação e acesso local. A prioridade decorre da combinação e da exploração confirmada, não apenas da nota de gravidade.
A inclusão no KEV não comprova que algum provedor brasileiro foi atingido. Os prazos de correção atribuídos pela CISA ao governo federal dos Estados Unidos também não são um prazo regulatório para ISPs brasileiros.
Confira a versão completa, não apenas “VPN atualizada”
O aviso da Ivanti distingue plataformas e linhas de software. Na linha 25.1.1, a versão 25.1.1.3 reúne as correções descritas. Para quem permanece na linha 22.8, a fabricante indica 22.8R2.6 como correção das vulnerabilidades divulgadas.
A linha 25.1.3 segue outro caminho de plataforma: o aviso informa que 25.1.3.0, lançada em julho, e versões posteriores não contêm a vulnerabilidade, mas a migração envolve requisitos de equipamento ou de implantação virtual. Não trate os números como uma sequência intercambiável nem aplique uma imagem sem conferir a compatibilidade.
O ponto de atenção é que 25.1.1.2 e 22.8R2.5 corrigiam o problema inicial, mas aparecem entre as versões afetadas pelos dois problemas acrescentados depois. A confirmação deve abranger as três identificações, não apenas CVE-2026-104935.
Um roteiro para o responsável técnico
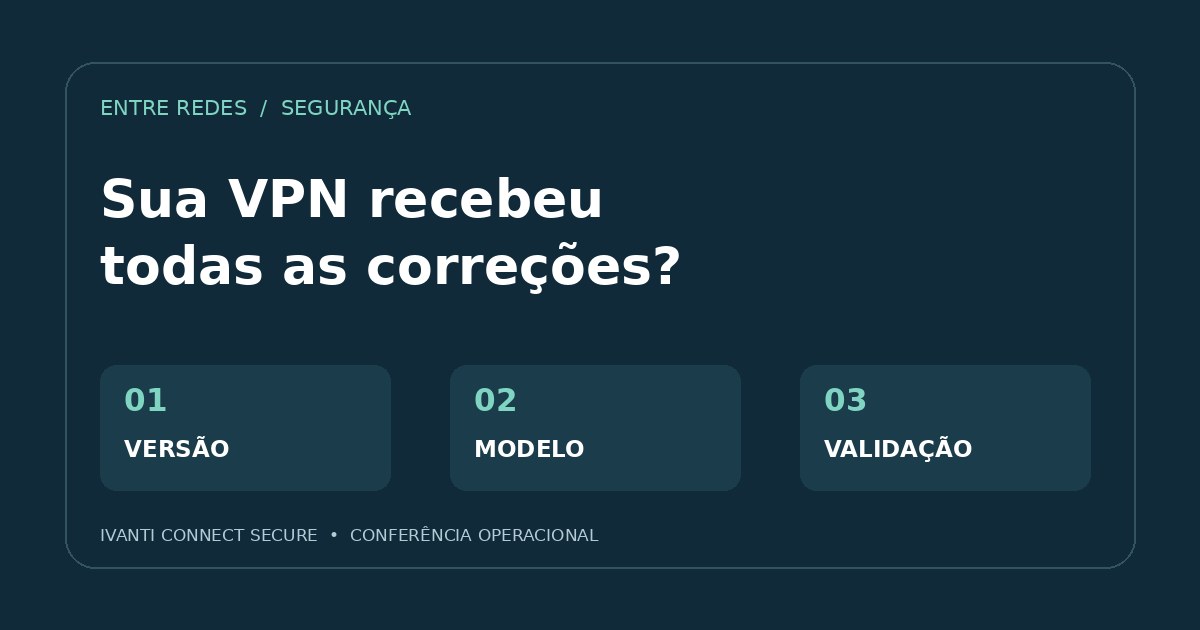
Primeiro, inventarie as instâncias do Connect Secure sob responsabilidade do provedor: versão completa, modelo, ambiente físico ou virtual, exposição à internet e responsável pela manutenção. Se o produto não existe no ambiente, registre essa conclusão; este alerta não se aplica automaticamente a qualquer VPN.
Depois, compare cada instância com a tabela atual do aviso da Ivanti e com o guia de compatibilidade indicado pela fabricante. Defina a janela, o procedimento de recuperação e os testes de acesso antes da mudança. O objetivo é corrigir a exposição sem perder o acesso administrativo necessário à operação.
Após a atualização, registre a versão efetivamente instalada e valide autenticação, políticas e acessos autorizados. Não encerre a tarefa apenas porque o processo de instalação terminou sem erro.
Esse roteiro é uma orientação operacional do Entre Redes, não uma prova de que a rede esteja comprometida nem uma substituição do procedimento específico do fabricante.
Corrigir não é o mesmo que descartar uma invasão
A Volexity relata uma investigação própria em que encontrou exploração encadeada do Connect Secure. Seu relato descreve alterações em memória e remoção de vestígios. Por isso, um resultado limpo em uma ferramenta de integridade, sozinho, não basta para excluir comprometimento.
A Ivanti orienta usar sua verificação de integridade e seguir o procedimento de recuperação quando houver suspeita. Se aparecerem indícios, acione a equipe responsável pela resposta a incidentes e preserve evidências relevantes. Atualização de software e investigação de uma possível intrusão são trabalhos diferentes.
O que cobrar de quem administra a VPN
O dono do provedor pode pedir uma resposta curta e verificável: usamos Connect Secure? Quais instâncias e versões? A correção cobre os três CVEs? A compatibilidade foi conferida? Há indício que exija investigação? Quem validou o serviço depois da mudança?
A apuração foi conferida em 31 de outubro de 2026. Como o aviso pode ser atualizado, consulte novamente a fonte primária antes de executar a manutenção. Não há, nas fontes consultadas para este texto, confirmação de vítimas entre provedores brasileiros.